Ransomware hos Ingeniøren / MailMak: Alle oplysninger om Ingeniørens abonnenter er kopieret
Abonnementsdata på læsere af Ingeniøren er havnet hos nogle ransomware hackere, efter at leverandøren MailMak A/S natten til onsdag den 11. november 2026 fik ransomware ind i sine systemer. Det skriver Ingeniøren jf. vedlagte brev til ICARE SECURITY A/S. Sagen er endnu et eksempel på, at et angreb sjældent rammer den virksomhed, kunden kender, men derimod en underleverandør længere nede i kæden, som de færreste har hørt om. Det skriver Ingeniren i et brev til ICARE SECURITY A/S.
Hvem er MailMak, og hvorfor er det relevant
MailMak driver medlems- og abonnementssystemer for flere danske virksomheder, og mediet Ingeniøren er selv blandt kunderne. Ifølge en pressemeddelelse fra IDA står leverandøren for postforsendelsen af Ingeniøren til 75.000 IDA-medlemmer, mens de 110.000 medlemmer med digital adgang går fri. Det skriver IDA via Ritzau. Angrebet er dermed ikke rettet mod mediets egne systemer, og Ingeniørens egen platform er, ifølge mediets eget udsagn, ikke kompromitteret.
Hvad ved vi om de kopierede data
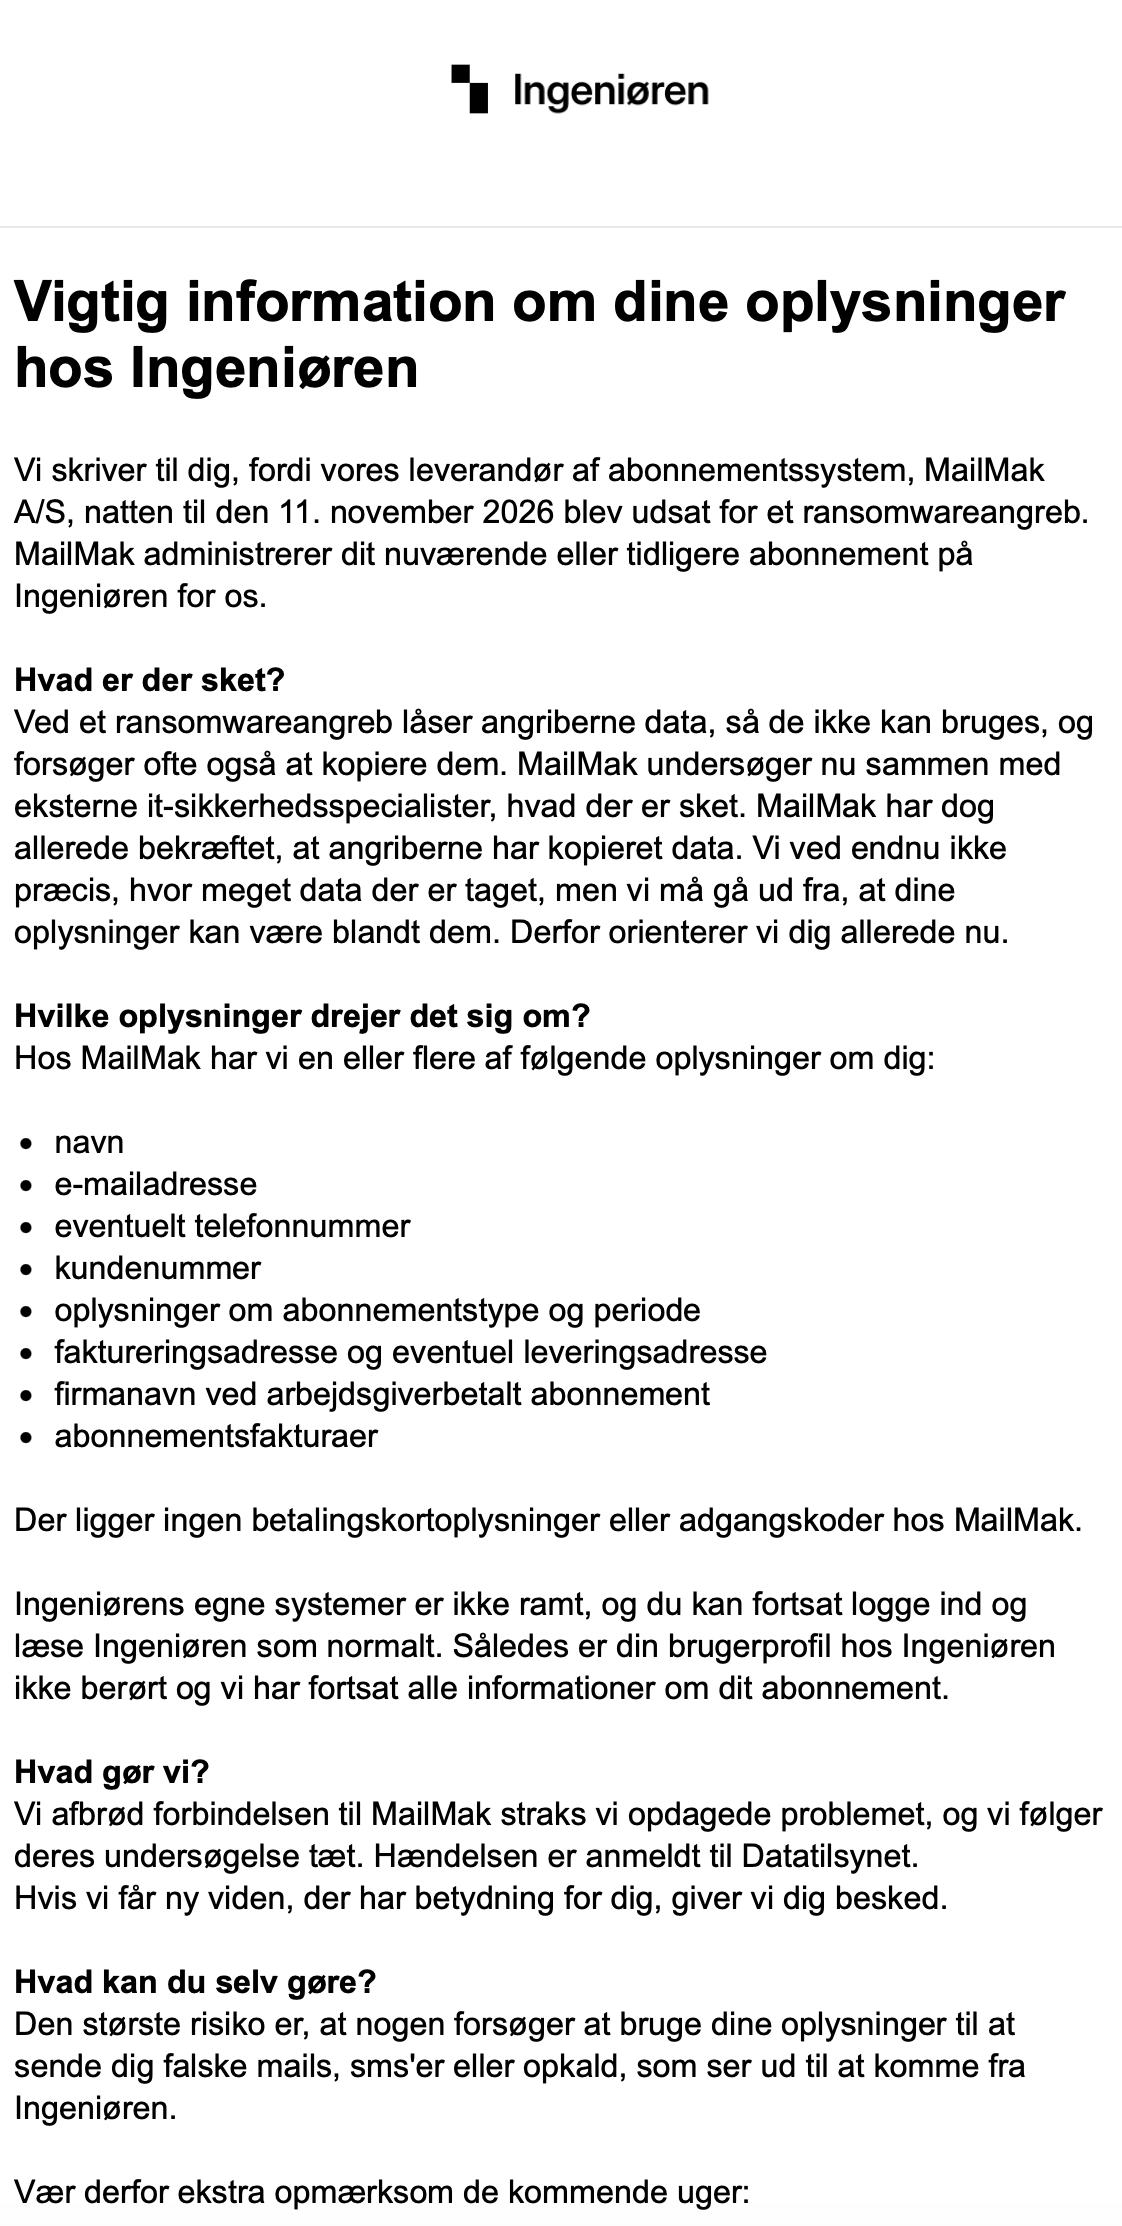
Eksterne sikkerhedsfolk undersøger nu forløbet sammen med MailMak, som over for Ingeniøren har bekræftet, at data er blevet kopieret. Omfanget er fortsat uafklaret, men MailMak ligger hverken inde med betalingsoplysninger eller adgangskoder på abonnenterne. IDA nævner desuden uddannelsestitel blandt de oplysninger, der kan være delt. Tabellen samler de oplysningstyper, som Ingeniøren og IDA har meldt ud.
| Oplysningstype | Status |
|---|---|
| Navn | Opbevares hos MailMak |
| E-mailadresse | Opbevares hos MailMak |
| Telefonnummer | Opbevares eventuelt hos MailMak |
| Kundenummer | Opbevares hos MailMak |
| Abonnementstype og periode | Opbevares hos MailMak |
| Faktureringsadresse og eventuel leveringsadresse | Opbevares hos MailMak |
| Firmanavn ved arbejdsgiverbetalt abonnement | Opbevares hos MailMak |
| Abonnementsfakturaer | Opbevares hos MailMak |
| Titel på uddannelse | Nævnt af IDA |
| Betalingsoplysninger | Ligger ikke hos MailMak |
| Adgangskoder | Ligger ikke hos MailMak |
Sådan har parterne reageret
MailMak har lukket sine systemer ned, mens hændelsen undersøges. Forbindelsen til leverandøren blev kappet af Ingeniørens tekniske afdeling, straks angrebet blev kendt. De berørte abonnenter får besked på mail, og Datatilsynet har modtaget en anmeldelse af bruddet. IDA’s administrerende direktør Carl Aage Dahl kalder situationen meget alvorlig og oplyser, at arbejdet nu handler om at klarlægge, hvad der er sket, og hvilke oplysninger der er berørt.
Hvad du selv bør holde øje med
Når navn, e-mail, kundenummer og fakturaoplysninger er kommet i de forkerte hænder, er den største praktiske risiko målrettet phishing. En falsk mail, der indeholder dit rigtige kundenummer eller ligner en ægte abonnementsfaktura, virker langt mere troværdig end almindelig spam. Vær derfor skeptisk over for mails, sms’er og opkald, der henviser til dit abonnement og beder dig om at betale, bekræfte oplysninger eller logge ind via et link. Gå i stedet selv ind på afsenderens hjemmeside, og kontakt kundeservice direkte, hvis du er i tvivl. Det samme gælder, hvis dit abonnement er betalt af din arbejdsgiver, da firmanavnet også kan bruges til at få en henvendelse til at se ægte ud.
Opdateres…
| Kilde | Ingeniøren, IDA, JESPER CHRISTIANSEN, ICARE.DK |
| Kildelinks | https://ing.dk/artikel/ingenioerens-it-leverandoer-ramt-af-ransomware |
| Fotokredit | Ingeniøren |
| Tags | #MailMak, #Ingeniøren, #IDA, #Teknologiens Mediehus, #Carl Aage Dahl, #Datatilsynet, #Ransomware, #Hackerangreb, #Datalæk, #Cybersikkerhed, #Phishing, #Leverandørkæde, #Persondata |
| Copyrights | Ⓒ 2026 Copyright by https://icare.dk/ransomware-hos-mailmak-oplysninger-om-ingenioerens-abonnenter-er-kopieret, kan deles ved aktivt link til denne artikel. |


