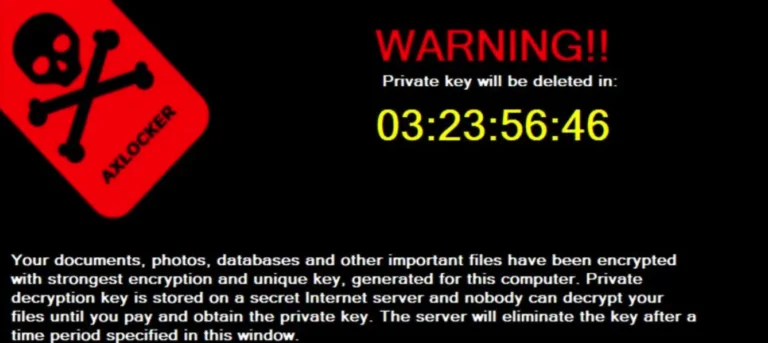
Den nye ‘AXLocker’ ransomware-familie krypterer ikke kun ofrenes filer og kræver en løsesumbetaling, men stjæler også brugernes Discord-konti

Når en bruger logger ind på Discord med deres legitimationsoplysninger, sender platformen et brugergodkendelsestoken, der er gemt på computeren, tilbage. Dette token kan derefter bruges til at logge ind som bruger eller til at udstede API-anmodninger, der henter oplysninger om den tilknyttede konto. Trusselsaktører forsøger ofte at stjæle disse tokens, fordi de gør det muligt…