Flere danske ministerier og myndigheder lukker hjemmesider efter mistænkelig aktivitet hos IT-leverandør
Flere danske ministerier, styrelser og kommuner har fredag den 23. oktober 2026 været ramt af omfattende nedlukninger af deres hjemmesider. Styrelsen for Samfundssikkerhed oplyser, at en fælles IT-leverandør har registreret mistænkelig aktivitet, hvilket har medført forebyggende nedlukninger af offentlige hjemmesider. Myndighederne har endnu ikke offentliggjort leverandørens identitet eller det samlede antal berørte organisationer. Situationen opstår få dage efter en alvorlig sikkerhedshændelse omkring programmeringssproget PHP, som tidligere på ugen medførte omfattende driftsforstyrrelser i Danmark. Det skriver ICARE.DK og Børsen.
Fire ministerier og flere styrelser er berørt
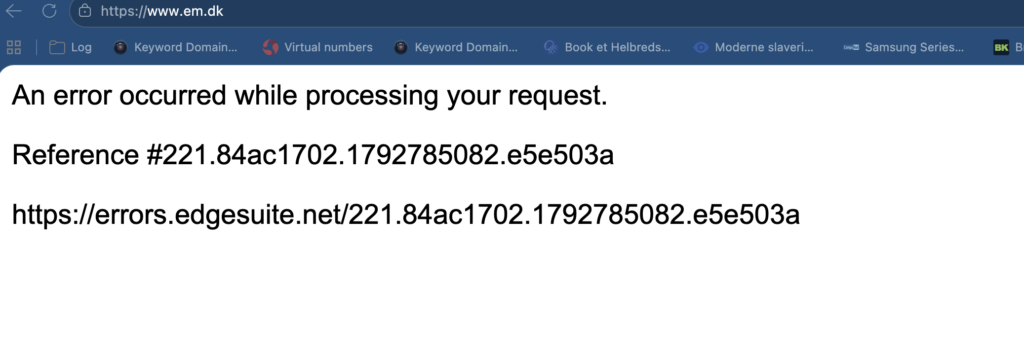
Flere af de her nævnte statslige hjemmesider er nede. F.eks. EM.DK som er erhvervsministeriets hjemmeside, der i noget tid har svaret med denne fejl:
De rapporterede utilgængelige hjemmesider omfatter følgende myndigheder og tjenester:
| Myndighed eller tjeneste | Rapporteret forhold |
|---|---|
| Sundheds- og Kirkeministeriet | Hjemmeside utilgængelig |
| Socialministeriet | Hjemmeside utilgængelig |
| Erhvervsministeriet | Hjemmeside utilgængelig |
| Klima-, Energi- og Forsyningsministeriet | Hjemmeside utilgængelig |
| Social- og Boligstyrelsen | Hjemmeside utilgængelig |
| Søfartsstyrelsen | Hjemmeside utilgængelig |
| Geodatastyrelsen | Hjemmeside utilgængelig |
| Digitaliser.dk | Digital tjeneste utilgængelig |
| Middelfart Kommune | Nedlukning bekræftet af kommunen |
Det er væsentligt at understrege, at Styrelsen for Samfundssikkerhed ikke har bekræftet, at samtlige utilgængelige hjemmesider er berørt af den samme sikkerhedshændelse. Listen bygger på de observationer og oplysninger, som Ritzau offentliggjorde den 23. oktober 2026.
Styrelsen for Samfundssikkerhed tilbageholder oplysninger
Styrelsen for Samfundssikkerhed har bekræftet, at en række myndigheders hjemmesider på en fælles hostingplatform er blevet lukket som følge af mistænkelig aktivitet hos leverandøren. Den ansvarlige leverandør har orienteret de berørte organisationer, men hverken leverandørens navn, hændelsens tekniske karakter eller det præcise antal berørte hjemmesider er offentliggjort. Styrelsen har heller ikke ønsket at forklare, hvorfor disse oplysninger tilbageholdes. Det betyder, at det på nuværende tidspunkt ikke kan fastslås, om der er tale om et gennemført cyberangreb, et forsøg på uautoriseret adgang eller en anden sikkerhedshændelse. Mistænkelig aktivitet er ikke i sig selv dokumentation for, at uvedkommende har opnået adgang til systemerne, eller at personoplysninger er blevet kompromitteret.
Middelfart Kommune bekræfter nedlukning hos ekstern leverandør
Middelfart Kommune har særskilt bekræftet, at kommunens hjemmeside og tilhørende undersider er blevet lukket efter mistænkelig aktivitet på leverandørens servere.
Kommunen oplyser, at hjemmesiderne driftes eksternt, og at leverandøren derfor har kunnet afbryde adgangen som en sikkerhedsforanstaltning.
Ifølge kommunens oplysninger er de øvrige kommunale IT-systemer ikke påvirket. Kommunen har samtidig meddelt, at der endnu ikke foreligger en tidshorisont for genåbningen.
Hændelsen illustrerer en væsentlig risiko ved centraliseret hosting. Når flere offentlige institutioner benytter samme leverandør eller tekniske infrastruktur, kan en sikkerhedshændelse hos leverandøren få konsekvenser for en række ellers selvstændige organisationer.
Nye nedlukninger følger efter alvorlige PHP-sårbarheder
Den 21. oktober 2026 blev flere danske offentlige hjemmesider og digitale tjenester midlertidigt lukket som følge af en kritisk sikkerhedsrisiko i PHP. PHP anvendes som serverbaseret programmeringssprog på et betydeligt antal hjemmesider, herunder løsninger udviklet i WordPress og andre indholdsstyringssystemer. Blandt de berørte danske tjenester var Aula, dele af den fælleskommunale biblioteksinfrastruktur, KLIK og Digitaliseringskataloget.
KOMBIT oplyste den 23. oktober 2026, at de nødvendige sikkerhedsopdateringer var blevet gennemført, og at de berørte løsninger igen fungerede normalt. Aula blev allerede genåbnet den 21. oktober klokken 23.45. Ifølge KOMBIT var der ingen indikationer på, at den konkrete PHP-sårbarhed var blevet udnyttet i de berørte løsninger. Hændelsen blev indberettet i overensstemmelse med NIS2-reglerne. Det er imidlertid ikke dokumenteret, at nedlukningerne fredag den 23. oktober har forbindelse til PHP-hændelsen den 21. oktober. De to begivenheder skal derfor behandles som særskilte sikkerhedshændelser, indtil myndighederne eventuelt bekræfter en sammenhæng, siger Kombit
Fælles hostingplatforme kan skabe systemiske risici
Anvendelsen af fælles hostingplatforme kan reducere driftsomkostningerne og gøre sikkerhedsopdateringer, vedligeholdelse og overvågning mere ensartet. Samtidig kan koncentrationen af offentlige hjemmesider hos få leverandører øge konsekvenserne af tekniske fejl og sikkerhedshændelser. Når flere myndigheder benytter den samme tekniske infrastruktur, kan en leverandør blive et fælles kritisk afhængighedspunkt. En forebyggende nedlukning kan derfor få betydning for langt flere organisationer end den institution, hvor en sikkerhedsrisiko først bliver identificeret. For offentlige myndigheder er det navnlig relevant at sikre adskillelse mellem kundemiljøer, adgangsstyring, løbende sikkerhedsopdateringer, dokumenterede beredskabsprocedurer og alternative kommunikationskanaler. Den aktuelle hændelse viser samtidig betydningen af, at en myndighed kan kommunikere med borgere og virksomheder, selv om den normale hjemmeside er utilgængelig.
Det centrale ubesvarede spørgsmål er fortsat, hvilken aktivitet leverandøren har konstateret, og om nedlukningen alene har haft forebyggende karakter. Der foreligger fredag den 23. oktober 2026 endnu ikke en offentlig teknisk redegørelse, som gør det muligt at fastslå hændelsens årsag, fulde omfang eller eventuelle sikkerhedsmæssige konsekvenser.
Fotokredit: Erhvervsministeriet
Personer/Firmaer/Emner/#: #Cybersikkerhed, #Cyberangreb, #ITsikkerhed, #StyrelsenForSamfundssikkerhed, #NIS2, #GDPR, #Databeskyttelse, #PHP, #Hosting, #ITLeverandører, #Erhvervsministeriet, #Sundhedsministeriet, #KlimaEnergiOgForsyningsministeriet, #MiddelfartKommune, #Geodatastyrelsen, #Søfartsstyrelsen, #SocialOgBoligstyrelsen, #KOMBIT
Copyrights: Ⓒ 2026 Copyright by icare.dk – kan deles ved aktivt link til denne artikel.