Norwegian beder 5.000 kunder spærre betalingskort efter cyberangreb hos IT-leverandør
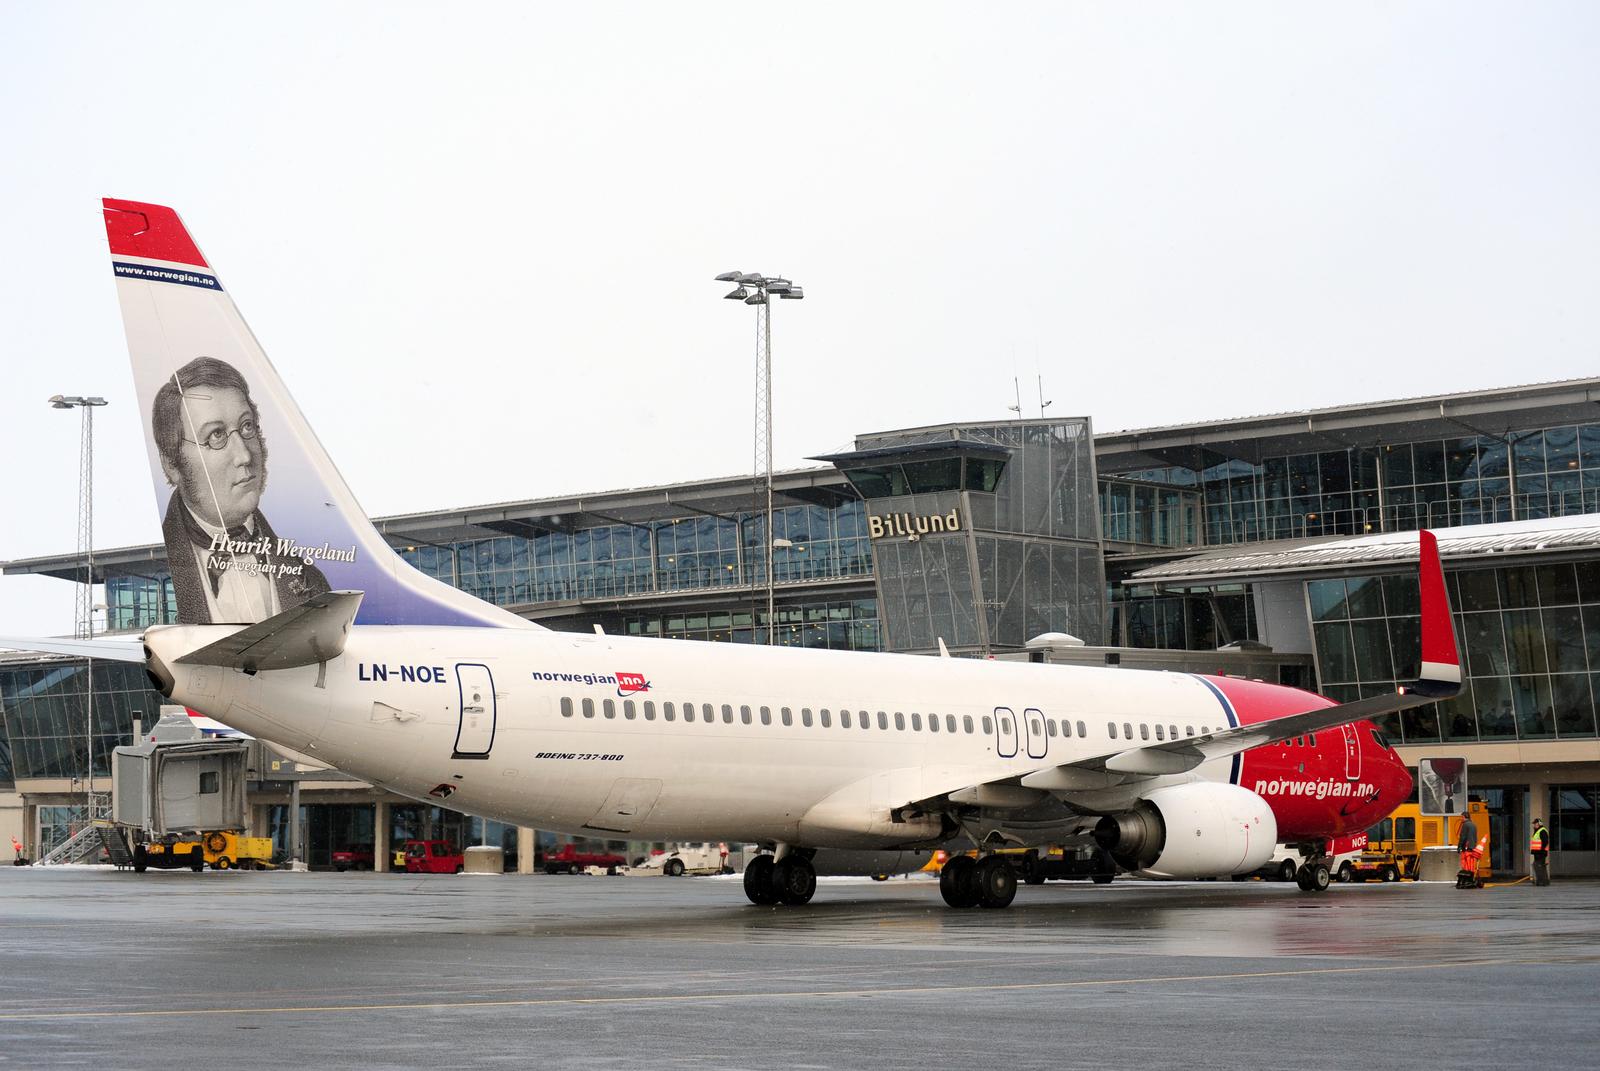
Flyselskabet Norwegian har sendt en e-mail til omkring 5.000 kunder og bedt dem om straks at spærre det betalingskort, de har brugt på selskabets hjemmeside. Baggrunden er et databrud hos en af Norwegians eksterne IT-leverandører. Angrebet førte til, at skadelig kode blev lagt ind på dele af Norwegians hjemmesider i et afgrænset tidsrum mandag eftermiddag og aften i denne uge. Det skriver NTB i Norge efter modtagelse af presseinfo fra Norwegian samt ICARE SECURITY A/S.
Norwegians pressechef Eline Hyggen Skari forklarer over for NTB, at en af selskabets eksterne IT-leverandører har været udsat for et dataangreb, som har ramt nogle af Norwegians hjemmesider. Der er tale om et klassisk skimming angreb på en betalingsside, hvor kortdata kopieres direkte i browseren, mens kunden indtaster dem, og ikke om et indbrud i selskabets egne kundedatabaser.
Kortnummer, udløbsdato og CVC kan være eksponeret
Norwegian blev opmærksom på hændelsen onsdag og iværksatte en undersøgelse. Selskabet opdagede da, at de kortoplysninger, der blev brugt på hjemmesiden i det pågældende tidsrum, kan være blevet eksponeret.
I mailen til kunderne skriver Norwegian, at det drejer sig om kortnummer, udløbsdato og CVC-nummer, hvilket betyder, at der er risiko for uautoriseret brug af kortet. Selskabet beskriver spærring som det eneste og mest effektive tiltag for at forhindre misbrug af kortet. Ifølge VG oplyser Norwegian samtidig, at indbruddet er stoppet, og at det nu er sikkert at bestille billetter, og pressechefen udtaler, at selskabet reagerede med det samme og fik deaktiveret den berørte teknologi så hurtigt som muligt.
Er danske kunder ramt?
Det er endnu uvist, om danske kunder er blandt de berørte. Norwegian Sverige har over for TT bekræftet, at svenske kunder er ramt, uden at oplyse hvor mange, og Ritzau har spurgt selskabet, om databruddet også omfatter danske kunder, uden at have fået svar.
Hændelsen er indberettet til det norske Datatilsyn. Har du betalt for en Norwegian rejse på selskabets hjemmeside mandag eftermiddag eller aften, bør du derfor holde øje med din indbakke, også spamfilteret, og gennemgå dine kortposteringer, selv hvis du ikke har modtaget en mail.
Andet databrud på kort tid
Sagen kommer kun få dage efter et andet databrud i koncernen. I sidste uge blev det kendt, at oplysninger om 144.000 passagerer hos Norwegian og Widerøe var lækket i forbindelse med et databrud hos en spansk IT-leverandør.
Det brud skal være sket i 2023, men blev først kendt den 27. oktober. De to sager har det til fælles, at det svage led sad hos en underleverandør og ikke i flyselskabets egne systemer. Det understreger en udfordring, som også gælder virksomheder langt uden for luftfartsbranchen: Ansvaret efter GDPR for at beskytte kundernes oplysninger ligger hos den dataansvarlige virksomhed, også når fejlen opstår hos en databehandler eller ekstern leverandør. Krav til leverandørernes sikkerhed, løbende kontrol af tredjepartskode på betalingssider og en klar beredskabsplan for hurtig underretning af kunder er derfor ikke kun en teknisk opgave, men også et juridisk og ledelsesmæssigt ansvar.
Sådan forholder du dig, hvis du er berørt
| Handling | Hvorfor |
|---|---|
| Kontakt straks din bank eller kortudsteder og spær kortet | Kortnummer, udløbsdato og CVC kan være eksponeret, så kortet kan misbruges online |
| Gennemgå dine kortposteringer fra mandag og frem | Opdag hurtigt ukendte eller mistænkelige træk |
| Gør indsigelse hos banken mod uautoriserede træk | Efter betalingsreglerne har du som udgangspunkt ret til at få uautoriserede træk refunderet |
| Opdater kortet hos abonnementer og tjenester, når du har fået nyt kort | Undgå afviste betalinger og betalingsstop |
| Vær ekstra opmærksom på phishing mails og sms’er om Norwegian | Svindlere udnytter ofte kendte databrud til falske henvendelser |
| Klik ikke på links i mails, du er i tvivl om, og kontakt i stedet Norwegian via deres officielle hjemmeside | Sikrer at du taler med selskabet og ikke en svindler |
Fakta om sagen
| Emne | Oplysning |
|---|---|
| Berørte kunder | Omkring 5.000 |
| Tidspunkt for angrebet | Mandag eftermiddag og aften i uge 47, 2026 |
| Opdaget | Onsdag samme uge |
| Eksponerede data | Kortnummer, udløbsdato og CVC kode |
| Angrebsmetode | Skadelig kode indsat på dele af Norwegians hjemmesider via en ekstern IT-leverandør |
| Bekræftede lande | Norge og Sverige, Danmark endnu uafklaret |
| Myndighed underrettet | Datatilsynet i Norge |
| Tidligere sag | 144.000 passagerer hos Norwegian og Widerøe lækket ved databrud hos spansk IT-leverandør i 2023 |
Afsender ID:
| Kilde: | NTB, TT, NRK, VG, Aftenposten, Jesper Christiansen, ICARE.DK |
| Kildelinks: | https://www.vg.no/nyheter/i/bk5dm3/norwegian-bekrefter-5-000-kunder-har-faatt-lekket-kortinformasjon, https://www.nrk.no/artikkel/norwegian-ber-5000-kundar-sperre-bankkortet-1533516, https://www.aftenposten.no/okonomi/i/Pv9wvR/datainnbrudd-hos-norwegian-leverandoer-5000-kunder-blir-bedt-om-aa-sperre-bankkortet, https://www.tv2.no/nyheter/datainnbrudd-hos-norwegian-leverandor/19450126/, https://dinside.dagbladet.no/okonomi/ber-5000-kunder-sperre-kortet/85447257, https://nyheder.dk/udland/spaer-dit-betalingskort/2544574 |
| Fotokredit: | Norwegian |
| Tags: | #Norwegian, #Widerøe, #Eline Hyggen Skari, #Cyberangreb, #Databrud, #Betalingskort, #Kortsvindel, #CVC, #Skimming, #IT-leverandør, #GDPR, #Datatilsynet, #Persondata, #Flyselskab, #Forbrugerråd, #Advokat og Revisor Samvirket, #ICARE.DK |
| Copyrights: | Ⓒ 2026 Copyright by ICARE.DK, kan deles ved aktivt link til denne artikel. |